软件公司最怕的就是售后问题,一个点卡住了,可能影响整条生产线,或者仓库进出入库的效率。系统买回去只是开始,能不能一直稳稳地跑,才见真章。
这句话放在今天格外应景。5G + 工业互联网大会开幕,行业里讨论的安全框架已经从“边界防护”转向“内生安全”——切片安全、终端准入、边缘可信、数据分级分类,一个都不能少。翻译成工厂里的话:联网设备越多、系统嵌得越深,安全就越不能等出事再补。对上百亿市值的制造企业来说,WMS 里一张出入库单、MES 里一段工艺参数、APS 里一份排程计划,任何一处被卡住或改错,赔的不是软件的钱,是产线和交期的钱。
为什么“先联网、后补安全”在制造企业里最贵?
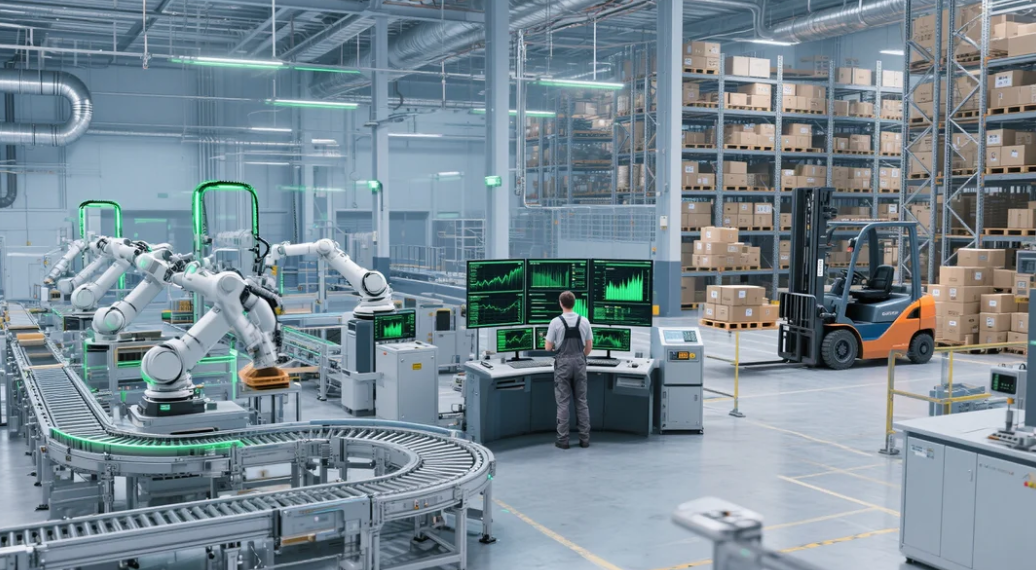
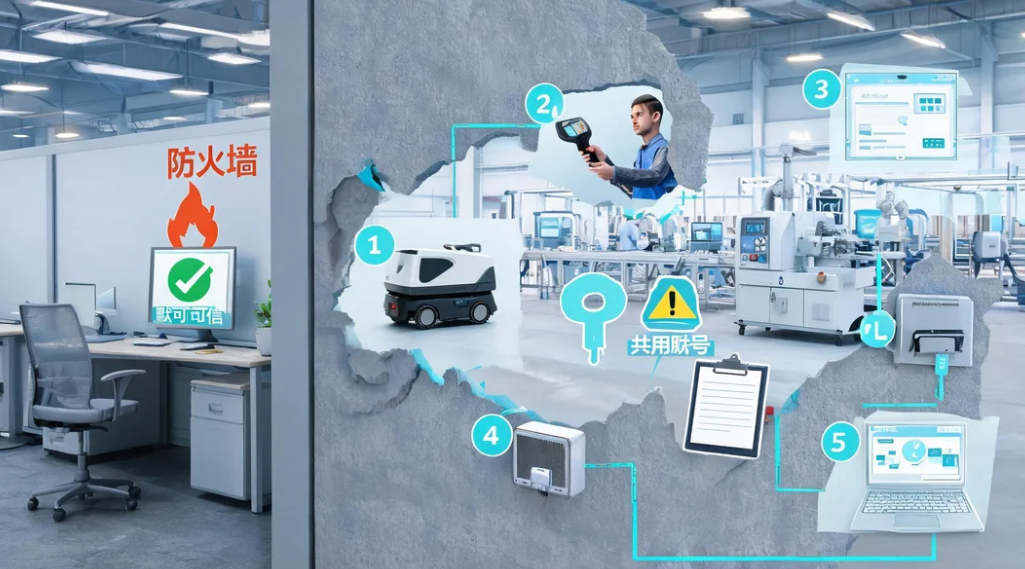
过去的安全思路是砌墙:内外网之间放一道防火墙,墙内默认可信。这套逻辑在办公室行得通,在车间行不通。产线设备、扫码枪、AGV、边缘网关、供应商远程账号,任何一个口子接进来,墙就漏了。更麻烦的是“先上系统、后补安全”的路径依赖——账号先共用着、权限先给大点、日志先不开,等审计或出事再回头收,收的成本往往是当初规划的好几倍。
制造企业的安全债,通常欠在三个地方:数据没分级,谁都能导;终端没准入,谁都能连;运维没闭环,出了问题找不到是哪次变更引起的。
数据分级分类:先分清哪些数据不能出车间
WMS/MES/APS 里的数据不是一类东西。工艺参数、配方、BOM 结构、成本价、客户订单,敏感级别完全不同。规划时先做一张分级表:哪些字段允许导出、哪些只能看不能下、哪些必须脱敏后再给外部系统。这件事在选型阶段就该问清楚——系统支不支持字段级权限、导出的水印与日志能不能留痕、接口传输是否加密。等到上线后再改,往往要动数据库和接口,周期和风险都翻倍。
终端准入与边缘可信:谁能连、连上能干什么
终端准入解决“谁能进”,边缘可信解决“进来的设备可不可信”。落到软件侧,是三件具体的事:账号权限最小化,操作工只看到自己工位的界面;设备与账号绑定,换台机器登录要二次确认;关键操作全程留痕,改排程、改工艺、改库存数量都要有审计日志。5G 切片、网络分区这些网络侧手段由运营商和 IT 兜底,但软件侧如果权限和日志是糊的,网络再干净也白搭。
系统怎么有效运维:把“救火”变成“巡检 + 闭环”
运维能力不看承诺看机制。一套服务上百亿市值制造企业的 WMS/MES/APS,运维至少要跑通四件事:
一是监控预警前置。接口延迟、任务队列积压、数据库慢查询、磁盘与备份状态,这些指标要在客户报障之前被发现。
二是响应分级。产线停线和某个报表打不开,不能走同一个通道、同一个时效。分级 SLA 要写进合同,不是口头约定。
三是变更与版本管理。升级走灰度、留回滚、变更前有窗口期通知。制造企业最怕的是“半夜自动升级,早上开不了工”。
四是问题闭环。每个工单有根因、有责任人、有预防动作,同类问题第二次出现要能查到第一次怎么解的。
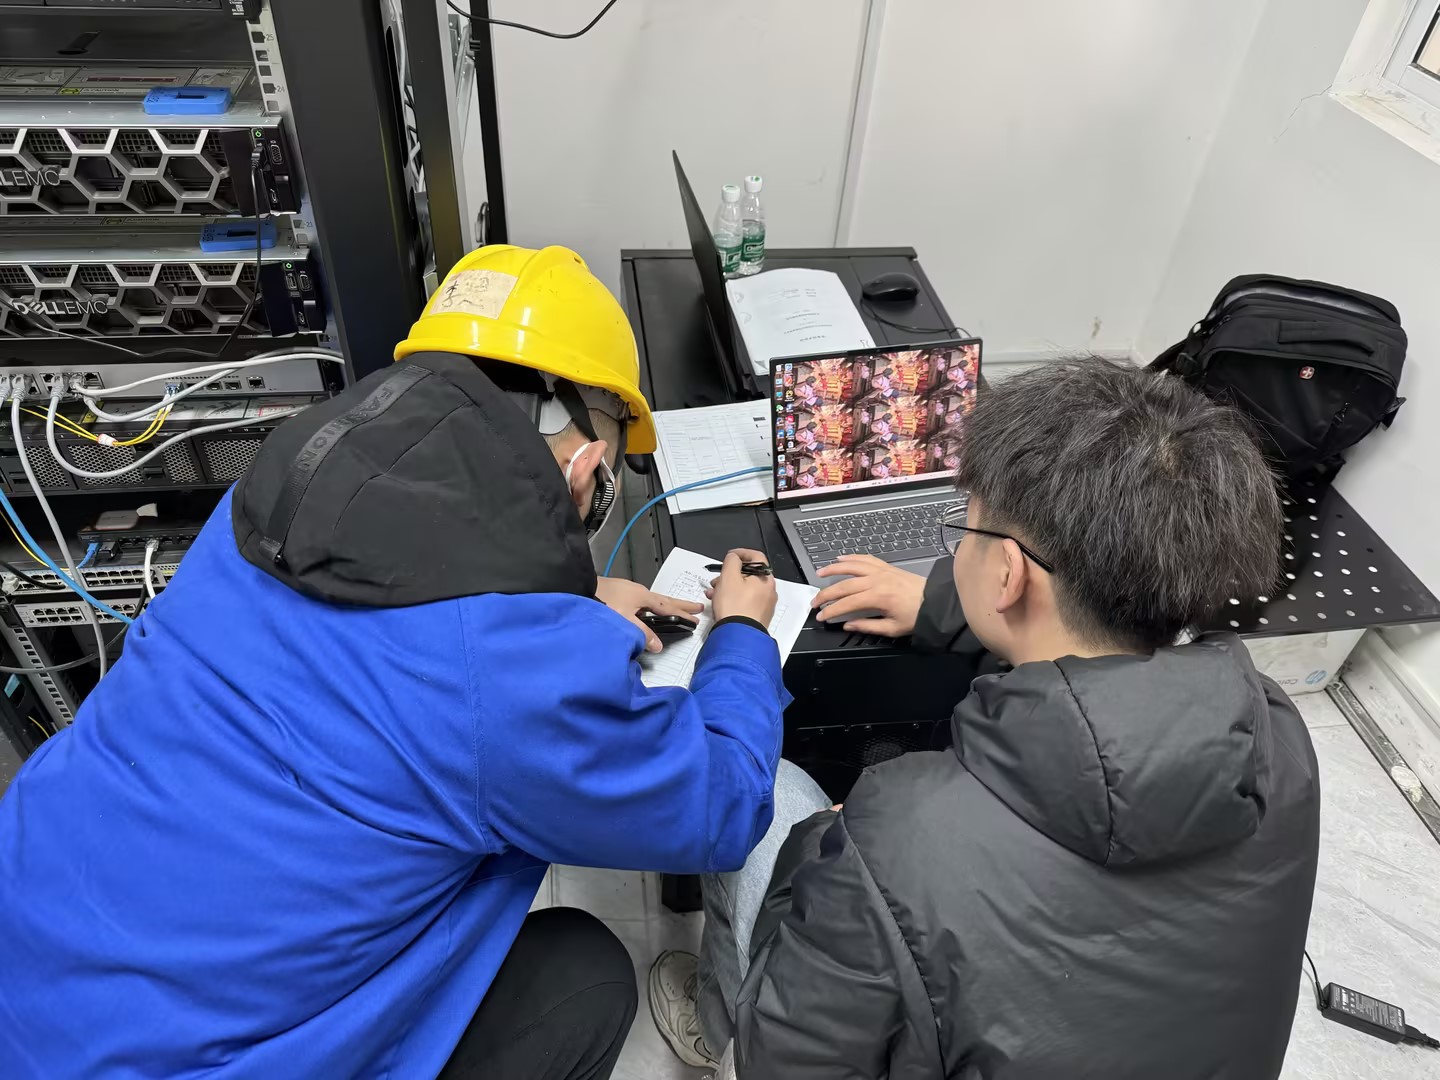
精工智能数字化工厂在售后这一环,把这四件事当成固定动作跑:远程能定位的先远程,需要到现场的不拖延,版本升级与客户约窗口,问题闭环进工单库可追溯。安全不是售后一个部门的事,但售后是最后一道闸——系统稳不稳,客户是从响应速度和闭环质量上感知的。
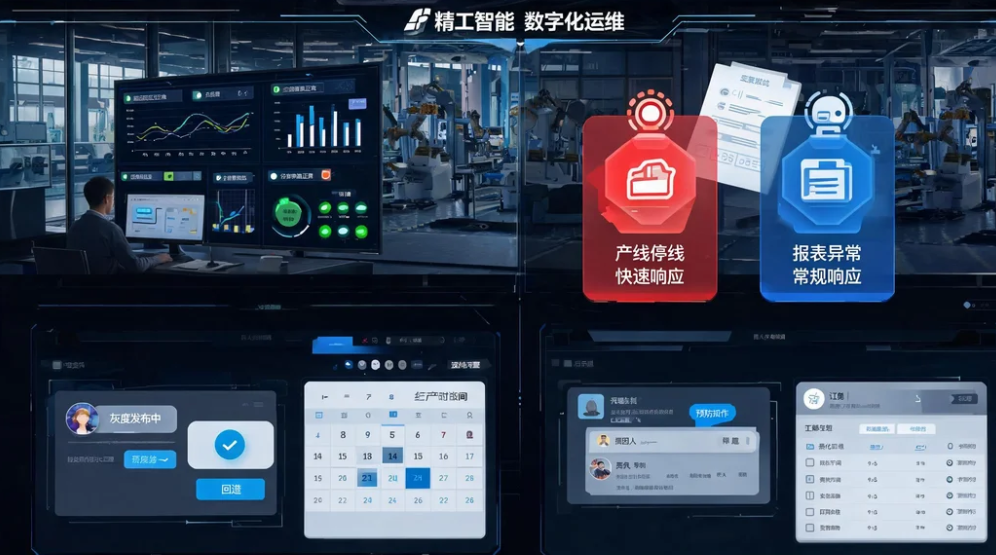
这也是精工智能数字化工厂在售后这一环的坚持:强大的售后能力不是承诺来的,是靠响应机制、预防巡检和可追溯的问题闭环一次一次跑出来的。
回到大会那个判断——安全从边界防护转向内生安全。对制造企业来说,这句话的落地版是:上系统、上联网设备之前,把数据分级、终端准入、运维闭环一起规划进去。安全的账,前置是设计费,后置是停产损失。选软件时多问一句“出问题多久到现场、变更怎么管”,比多比几个功能参数有用得多。